Das Asgard-Protokoll
Wie es funktioniert, der Reihe nach.
Wie InTouch ein Gespräch schützt, von der Überprüfung der Teilnehmer bis zur Zugriffsverwaltung. Eine verständliche Übersicht.
Schritt 01
Nachweisen, dass Sie es sind
Noch vor allem anderen erzeugt Ihr Telefon zwei Identitäten für Sie und behält beide. Wer prüft, ob eine Nachricht wirklich von Ihnen kam, prüft beide. Eine davon zu brechen genügt nicht.
Schritt 02
Sich auf ein Geheimnis einigen
Zwei Telefone, die sich nie begegnet sind, müssen sich auf ein Geheimnis einigen, ohne es je auszusprechen. Sie tun es zweimal, mit zwei nicht verwandten Stücken Mathematik, und mischen die beiden Ergebnisse. Erweist sich eines als brechbar, hält das Geheimnis trotzdem.
Schritt 03
Ein neues Schloss für jede Nachricht
Der Ratchet leitet neue Nachrichtenschlüssel ab und löscht älteres Schlüsselmaterial. Das begrenzt die Offenlegung früheren Chiffretexts, löscht aber keine bereits auf einem Gerät gespeicherten Nachrichten.
Schritt 04
Wenn jemand geht
Verlässt ein Mitglied die Gruppe, erneuern die anderen die Schlüssel ohne es. Das schützt spätere Nachrichten im aktualisierten Zustand, entzieht aber keine bereits empfangenen Inhalte.
Spaces
Schritt 05
Zustellmetadaten reduzieren
Sealed Sender reduziert Absenderinformationen im Zustellumschlag. Der Dienst wird dadurch nicht anonym: Routing, Zeitpunkte und Datenvolumen bleiben bestehen, und der Relay kennt Space-Mitglieder und Absender.
Schritt 06
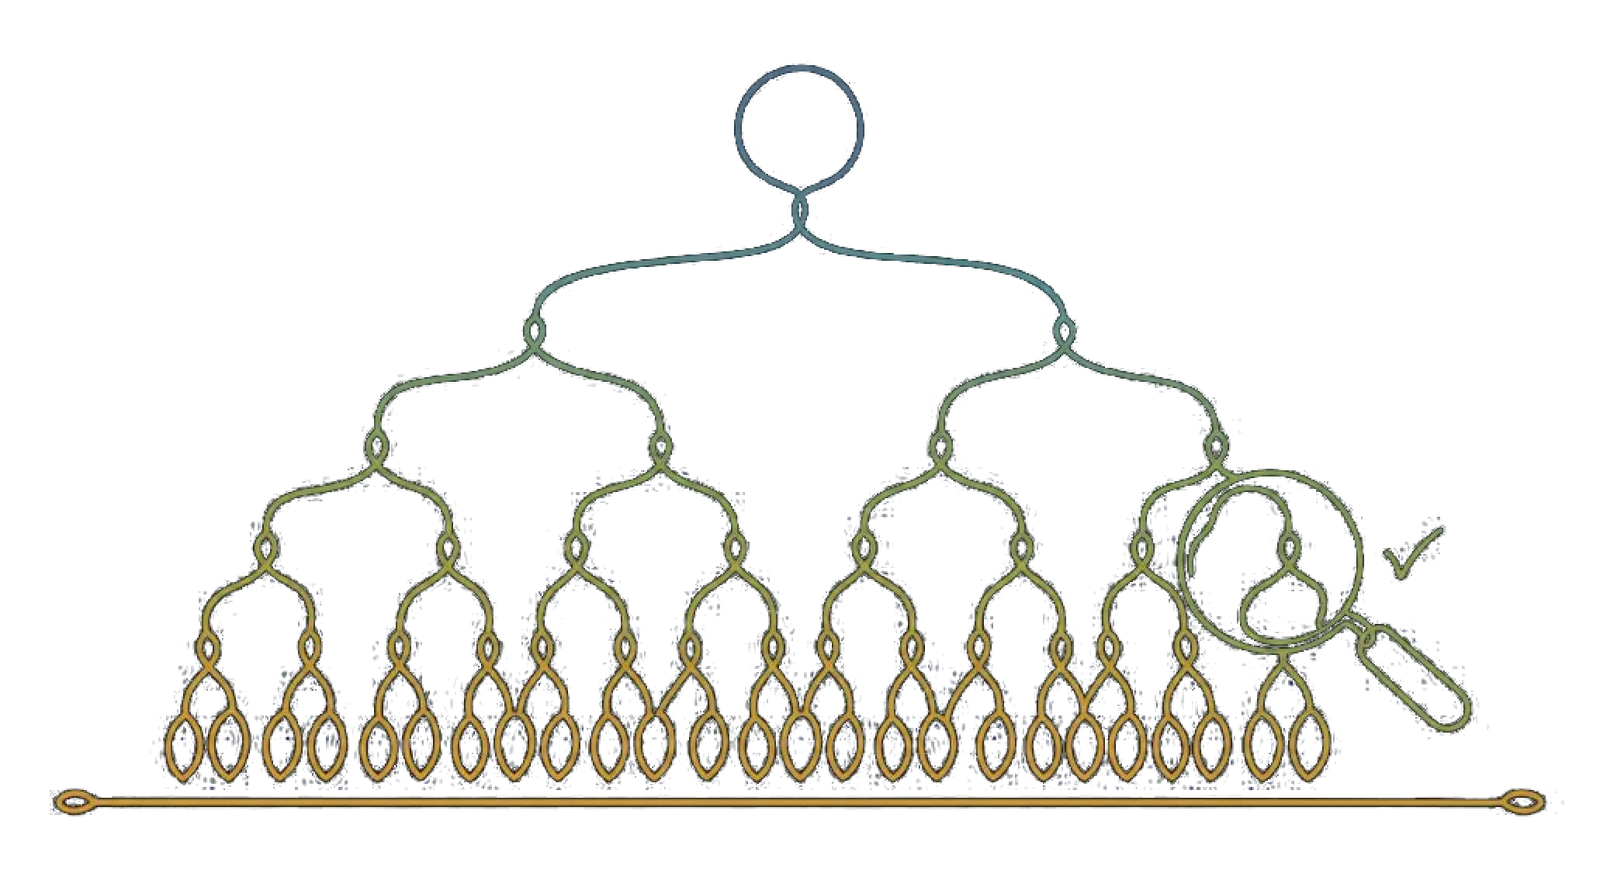
Wie Sie uns ertappen würden
Würden wir Ihnen je den falschen Schlüssel geben, bräuchten Sie eine Möglichkeit, das zu bemerken. Jeder Schlüssel, den wir veröffentlichen, kommt in ein Log, an das nur angehängt werden kann, und Ihr Telefon prüft vor jedem Senden, dass der erhaltene Schlüssel wirklich darin steht.
Was das nicht schützt
Der Relay kann geschützte Inhalte nicht lesen, doch Metadaten bleiben bestehen. Agentenbetreiber und Modellanbieter können empfangene Inhalte verarbeiten. Verschlüsselung schützt keine entsperrten oder kompromittierten Endpunkte und löscht keine Kopien. Die Sicherheitsseite beschreibt Build-Anforderungen und Verfügbarkeit.
Das Ganze, aufgeschrieben.
Lesen Sie Protokollübersicht und Implementierungshinweise. Die öffentliche Quellcodeveröffentlichung und eine abgeschlossene unabhängige Prüfung stehen noch aus.